Co to jest API scam w Steam: jak działa podmiana wymiany
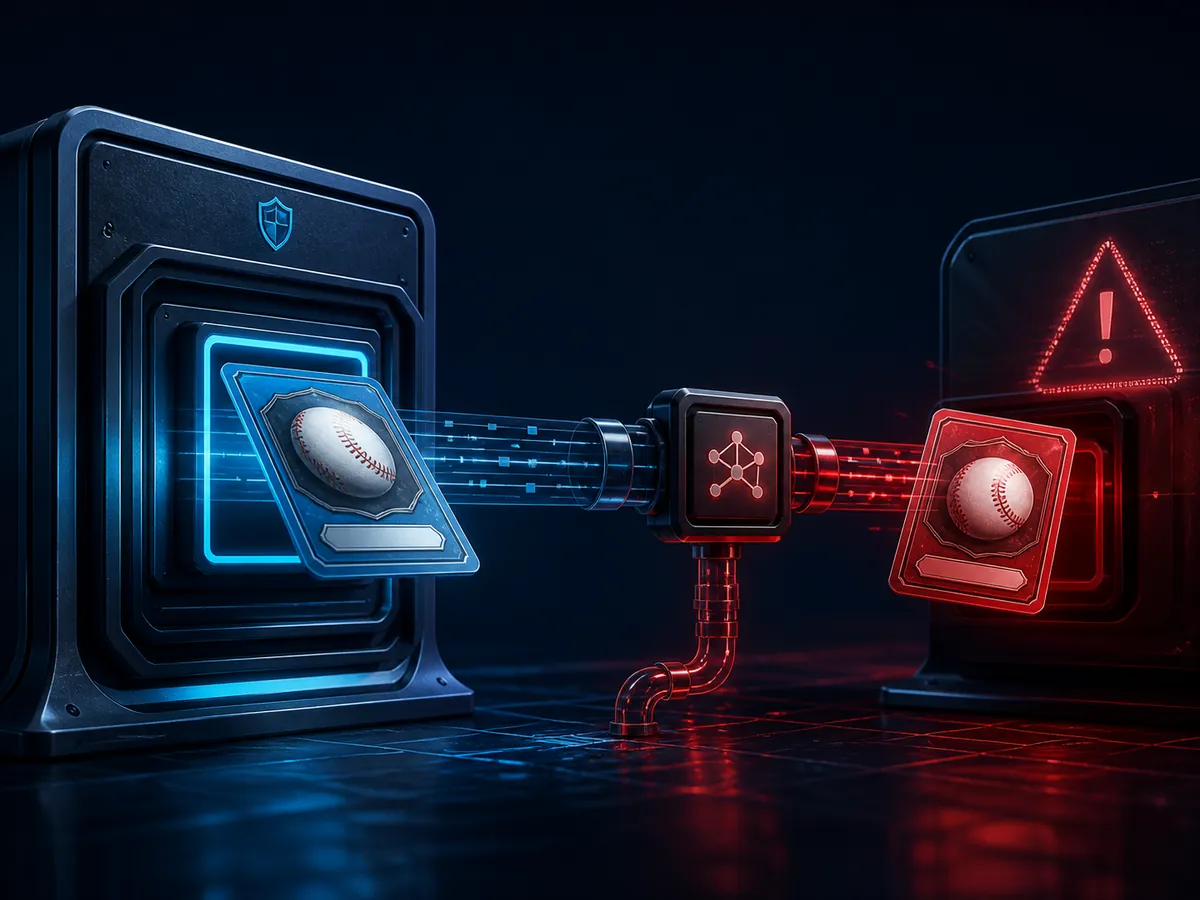
Co to jest API scam w Steam? To najprzykrzejszy schemat w handlu skinami, bo w momencie, gdy go zauważasz, dostęp do twojego konta ma już ktoś obcy. Nazwa myli, bo sugeruje, że problem leży w kluczu API — a nie leży. Rozłóżmy schemat na czynniki, bo krąży o nim więcej mitów niż faktów.
Pełny rozkład schematu od środka: co się naprawdę dzieje, dlaczego samo usunięcie klucza nie wystarczy i w jakiej kolejności ratować konto.
Co się naprawdę dzieje
Najpierw ktoś zdobywa dostęp do twojego konta. Przez fałszywą stronę logowania, złośliwe oprogramowanie na komputerze albo skradzioną sesję — sposób nie ma znaczenia, liczy się sam fakt.
Dalej rejestruje na twoim koncie klucz Steam Web API i uruchamia automat, który pilnuje twoich ofert wymiany.
Zaczynasz zwykłą transakcję. Automat błyskawicznie anuluje twoją prawdziwą ofertę i tworzy wizualnie identyczną — z tymi samymi przedmiotami, tym samym nickiem i awatarem, ale z podstawionego konta.
Widzisz znajomą ofertę, myślisz „odpadła, przyszła jeszcze raz”, potwierdzasz w mobilnej aplikacji. Przedmioty jadą w złe miejsce.
Kluczowy szczegół: Steam nie został złamany. Całe potwierdzenie zrobiłeś sam, swoim autentykatorem. Dlatego odzyskanie przedmiotów jest niemal niemożliwe.
Dlaczego nazwa wprowadza w błąd
Przez słowo „API” wiele osób myśli, że problem tkwi w kluczu i że wystarczy go usunąć. To nieprawda i to niebezpieczne przekonanie.
Klucz to tylko wygodne narzędzie do automatyzacji. Ktoś z pełnym dostępem do konta zrobi to samo bez niego, ręcznie. A nowy klucz stworzy minutę po tym, jak usuniesz stary.
Prawdziwy problem to przejęcie konta albo urządzenia. Dopóki to nie jest usunięte, jakiekolwiek działania wokół klucza nic nie dają.
Oznaki, że jesteś już pod kontrolą
Na stronie steamcommunity.com/dev/apikey widnieje klucz, którego nie tworzyłeś.
Oferta wymiany anuluje się i od razu przychodzi podobna — zwłaszcza jeśli powtarza się to kilkukrotnie.
W ustawieniach bezpieczeństwa widać aktywne sesje z nieznanych urządzeń albo z innych miast.
Na poczcie są maile o logowaniu, którego nie wykonałeś, albo o zmianie ustawień.
W historii wymian są operacje, których nie pamiętasz.
Kolejność ratowania konta
Tu kolejność liczy się bardziej niż szybkość — zrobione nie po kolei trzeba będzie powtarzać.
Pierwsze: zatrzymaj wszystkie bieżące operacje i odejdź od zainfekowanego urządzenia. Dalej pracuj z telefonu albo z cudzego czystego komputera.
Drugie: sprawdź swój komputer antywirusem. Jeśli siedzi tam wirus, zmiana haseł z niego nic nie da — nowe hasło wycieknie tak samo jak stare.
Trzecie: zmień hasło do poczty powiązanej ze Steam. To przez nią odzyskuje się dostęp, dlatego jest pierwsza w kolejce.
Czwarte: zmień hasło do Steam i zakończ wszystkie aktywne sesje w ustawieniach bezpieczeństwa.
Piąte: odwołaj klucz Web API. Dopiero teraz, gdy dostęp jest już zamknięty.
Szóste: sprawdź historię wymian, aktywne oferty i ustawienia — czy nie pojawiły się nowe powiązania.
- Kodu odzyskiwania Steam Guard nie podawaj nikomu, także osobie podającej się za pomoc techniczną.
- Nie kontynuuj rozmowy z osobą, z którą szła transakcja.
- Zachowaj linki do profili, zrzuty ekranu i numery wymian przed kontaktem z pomocą.
Jak w ogóle w to nie wpaść
Jedyna pewna ochrona to nie oddawać dostępu. Wchodź na platformy przez własne zakładki, nie przez linki z wiadomości. Nie wpisuj danych Steam na stronach, które otworzyły się same. Nie uruchamiaj programów przysłanych na priv, nawet od znajomych — takie zaczepki najczęściej lądują na Discordzie.
I nawyk, który łapie schemat na ostatnim kroku: w mobilnym potwierdzeniu zawsze patrz na stały SteamID partnera, nie na nick i awatar. Jeśli oferta zniknęła i przyszła nowa — zatrzymaj się i sprawdź wszystko od zera. Właśnie w tym momencie schemat działa.
Najczęstsze pytania
Czy administrator Steam może poprosić o przedmiot do sprawdzenia?
Nie. Pomoc techniczna Steam nie pisze pierwsza, nie kontaktuje się przez czat ani Discord i nigdy nie prosi o przekazanie przedmiotów pracownikowi. Każda taka wiadomość to oszustwo.
Czy wystarczy usunąć klucz API po oszustwie?
Nie. Jeśli konto jest przejęte, klucz to tylko jedno z narzędzi. Potrzebny jest pełny scenariusz: hasło do poczty, hasło do Steam, zakończenie sesji, sprawdzenie urządzenia, dopiero potem odwołanie klucza.
Czy wymiana może się zmienić po moim potwierdzeniu?
Nie. Podmiana następuje przed potwierdzeniem — dlatego skład i odbiorcę trzeba sprawdzić właśnie w momencie potwierdzania w aplikacji.
Czy Steam zwraca skradzione przedmioty?
Prawie nigdy. Formalnie wymianę potwierdził właściciel konta, więc Valve nie traktuje tego jako operacji nieautoryzowanej.
Jak sprawdzić, czy ktoś obcy ma mój klucz API?
Otwórz steamcommunity.com/dev/apikey. Jeśli widnieje tam klucz, którego nie tworzyłeś, konto trzeba uznać za przejęte.
Jak sprawdzić czy link Steam jest bezpieczny: phishing krok po kroku
Strona phishingowa kopiuje Steam co do piksela, więc wyglądem jej nie odróżnisz. Jak czytać domenę, które adresy są prawdziwe, jak rozpoznać podrobione okno logowania i co zrobić, jeśli już wpisałeś dane.
Czytaj poradnik
Jak rozpoznać fałszywego bota w Steam: sygnały, które nic nie znaczą
Jak naprawdę działa bot platformy handlowej, co sprawdzić w przychodzącej ofercie i dlaczego poziom konta, data rejestracji i komentarze nie dowodzą niczego.
Czytaj poradnik