API-скам в Steam: как работает подмена обмена
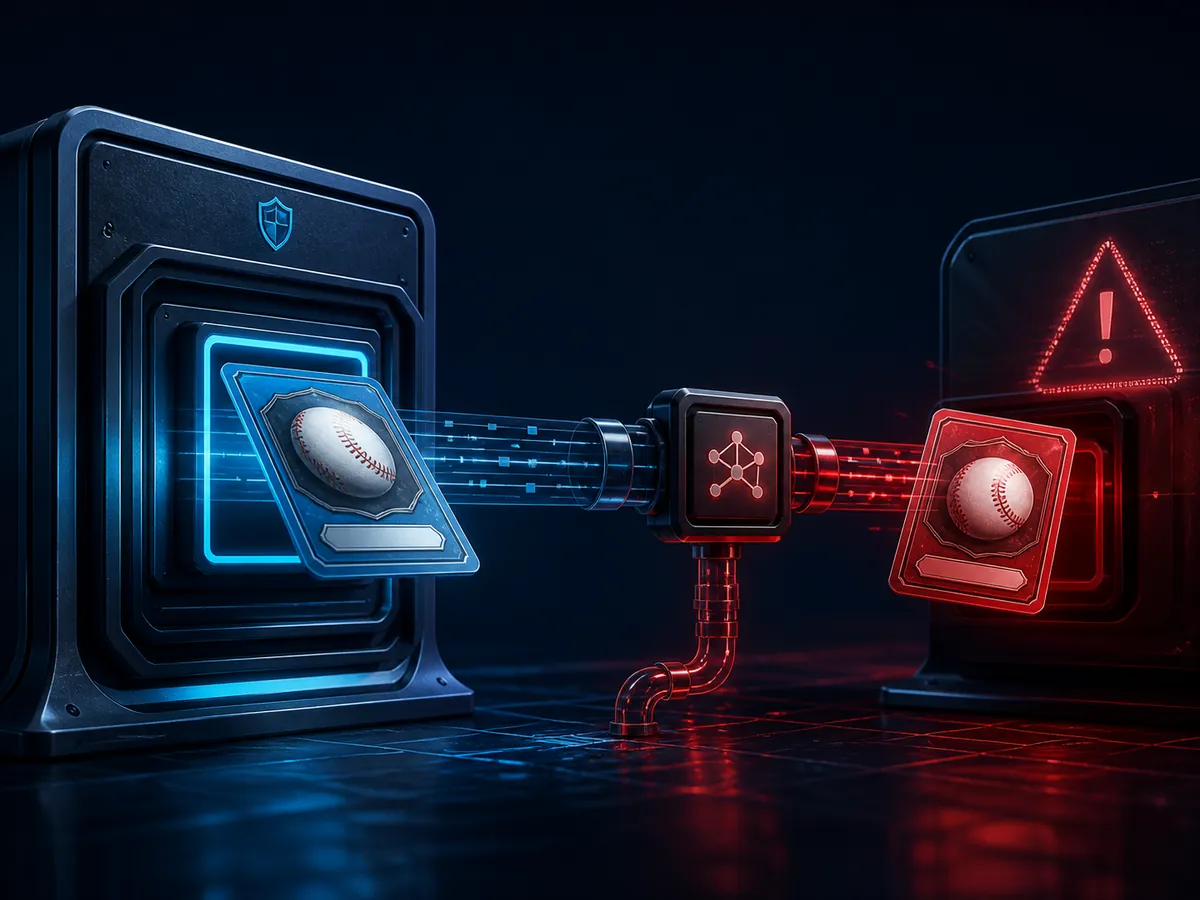
API-скам — самая неприятная схема в трейдинге, потому что в момент, когда ты её замечаешь, доступ к твоему аккаунту уже есть у постороннего. Разберём, что именно происходит, потому что вокруг этой схемы больше мифов, чем фактов.
Полный разбор схемы изнутри: что происходит на самом деле, почему удаления ключа недостаточно и в каком порядке спасать аккаунт.
Что происходит на самом деле
Сначала злоумышленник получает доступ к аккаунту. Через фишинговую страницу входа, вредонос на компьютере или украденную сессию — способ не важен, важен сам факт.
Дальше он регистрирует на твоём аккаунте Web API key и настраивает автоматику, которая следит за твоими предложениями обмена.
Ты начинаешь обычную сделку. Автоматика мгновенно отменяет твой настоящий оффер и создаёт визуально идентичный — с теми же предметами, тем же ником и аватаром, но от подставного аккаунта.
Ты видишь знакомое предложение, думаешь «отвалилось, пришло заново», и подтверждаешь его в мобильном приложении. Предметы уезжают не туда.
Ключевая деталь: Steam ничего не взломан. Всё подтверждение сделал ты сам, своим аутентификатором. Именно поэтому вернуть предметы почти невозможно.
Почему название вводит в заблуждение
Из-за слова «API» многие считают, что проблема в ключе и что достаточно его удалить. Это не так, и это опасное заблуждение.
Ключ — просто удобный инструмент автоматизации. Тот, у кого есть полный доступ к аккаунту, сделает то же самое и без него, руками. А новый ключ он создаст через минуту после того, как ты удалишь старый.
Настоящая проблема — компрометация аккаунта или устройства. Пока она не устранена, любые действия с ключом бессмысленны.
Признаки, что ты уже под контролем
На странице steamcommunity.com/dev/apikey есть ключ, который ты не создавал.
Предложение обмена отменяется и тут же приходит похожее — особенно если это повторяется.
В настройках безопасности видны активные сессии с незнакомых устройств или из других городов.
На почте письма о входе, которые ты не совершал, или письма о смене настроек.
В истории обменов есть операции, которых ты не помнишь.
Порядок спасения
Последовательность здесь важнее скорости — если сделать не по порядку, всё придётся повторять.
Первое: останови все текущие операции и уйди с заражённого устройства. Дальше работай с телефона или чужого чистого компьютера.
Второе: проверь свой компьютер антивирусом. Если там вредонос, менять пароли с него бесполезно — новый пароль утечёт так же, как старый.
Третье: смени пароль почты, к которой привязан Steam. Через неё восстанавливают доступ, поэтому она первая.
Четвёртое: смени пароль Steam и заверши все активные сессии в настройках безопасности.
Пятое: отзови Web API key. Только теперь, когда доступ уже закрыт.
Шестое: проверь историю обменов, активные предложения и настройки — не появилось ли новых привязок.
- Код восстановления Steam Guard не называй никому, включая тех, кто представляется поддержкой.
- Не продолжай общение с человеком, с которым шла сделка.
- Сохрани ссылки на профили, скриншоты и номера обменов до обращения в поддержку.
Как не попасть в это вообще
Единственная надёжная защита — не отдавать доступ. Заходи на площадки по своим закладкам, а не по ссылкам из сообщений. Не вводи данные Steam на страницах, которые открылись сами. Не запускай программы, присланные в личку, даже от знакомых.
И привычка, которая ловит схему на последнем шаге: в мобильном подтверждении всегда смотри на постоянный SteamID партнёра, а не на ник и аватар. Если оффер отменился и пришёл новый — останавливайся и проверяй с нуля. Именно на этом моменте схема и работает.
Частые вопросы
Что такое API-скам простыми словами?
Схема, при которой злоумышленник с доступом к твоему аккаунту подменяет предложение обмена на визуально идентичное от своего профиля, а ты подтверждаешь его сам.
Достаточно ли удалить API-ключ?
Нет. Ключ — инструмент, а не причина. Пока аккаунт или устройство скомпрометированы, новый ключ создадут снова.
Может ли обмен измениться после моего подтверждения?
Нет. Подмена происходит до подтверждения — поэтому проверять состав и получателя нужно именно в момент подтверждения в приложении.
Вернёт ли Steam предметы после API-скама?
Почти никогда. Формально обмен подтвердил владелец аккаунта, поэтому Valve не считает это несанкционированной операцией.
Как понять, что у меня есть чужой API-ключ?
Открыть steamcommunity.com/dev/apikey. Если там зарегистрирован ключ, который ты не создавал, аккаунт нужно считать скомпрометированным.
Правила и ограничения могут меняться. Проверяйте их перед действием на официальном сайте.
Официальная поддержка Steam
Украли аккаунт Steam: что делать прямо сейчас
Порядок действий по минутам: с какого устройства работать, что восстанавливать первым и почему почта важнее самого Steam. Плюс что реально можно вернуть.
Читать статью
Как проверить ссылку Steam и не попасть на фишинг
Как читать домен справа налево, какие адреса Steam настоящие, чем поддельное окно входа отличается от настоящего и почему замок в браузере ничего не гарантирует.
Читать статью