Estafas de API en Steam: cómo se suplanta un intercambio
La estafa API es el esquema más desagradable en el comercio, porque en el momento en que lo notas, un extraño ya tiene acceso a tu cuenta. Veamos qué está sucediendo exactamente, porque hay más mitos que hechos en torno a este plan.
Un análisis completo del esquema desde dentro: qué está sucediendo realmente, por qué no basta con eliminar la clave y en qué orden guardar la cuenta.
Qué ocurre realmente
Primero, el atacante obtiene acceso a la cuenta. A través de una página de inicio de sesión de phishing, malware en su computadora o una sesión robada: el método no es importante, el hecho en sí es importante.
Luego, registra una clave API web en su cuenta y configura una automatización que monitorea sus ofertas de intercambio.
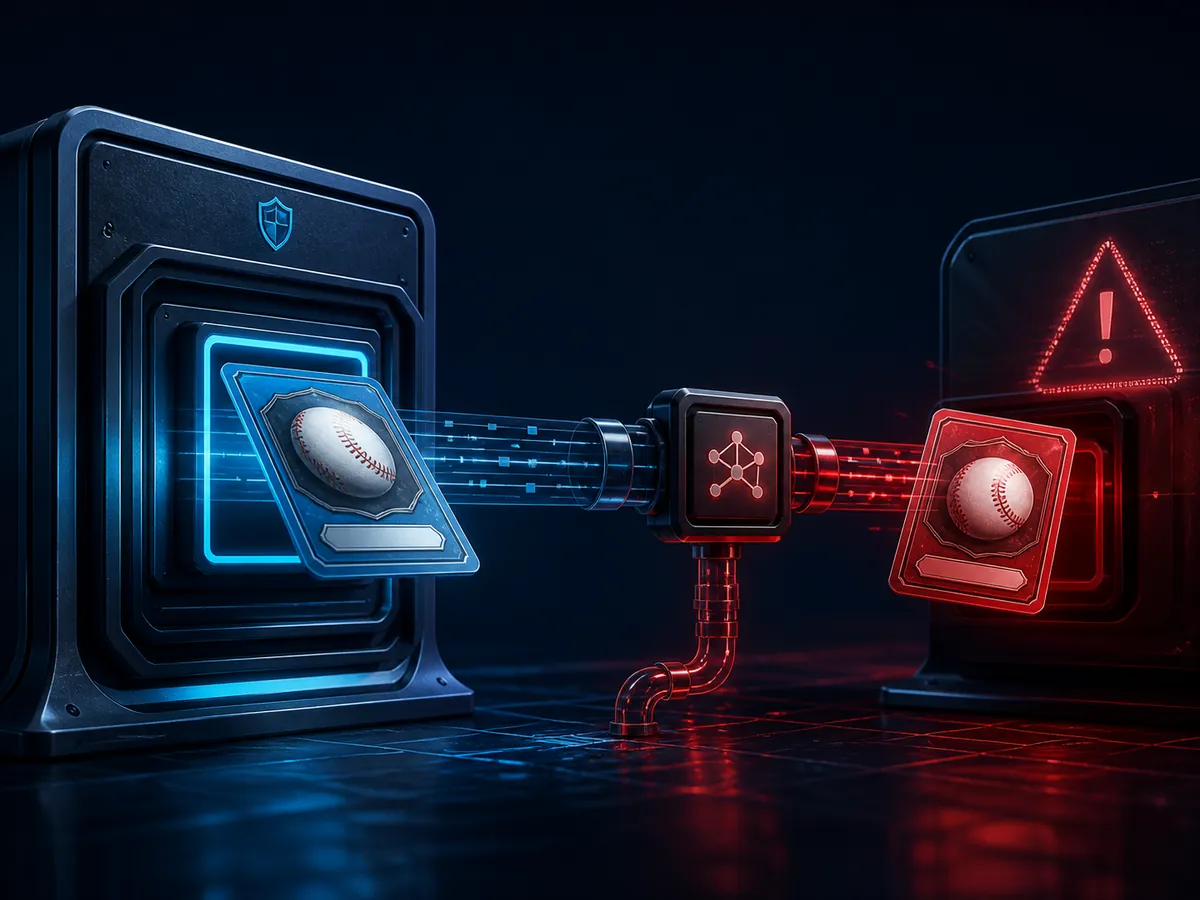
Comienzas un comercio regular. La automatización cancela instantáneamente tu oferta real y crea una visualmente idéntica, con los mismos artículos, el mismo apodo y avatar, pero desde una cuenta falsa.
Ves una oferta familiar, piensas "se cayó, volvió" y la confirmas en la aplicación móvil. Los artículos van por el camino equivocado.
Detalle clave: Steam no está pirateado. Hiciste toda la confirmación tú mismo, con tu autenticador. Por eso es casi imposible devolver artículos.
Por qué el nombre puede confundir
Por la palabra “API” mucha gente cree que el problema está en la clave y que basta con borrarla. Esto no es cierto y es un error peligroso.
La clave es simplemente una práctica herramienta de automatización. Cualquiera que tenga acceso completo a la cuenta hará lo mismo sin ella, manualmente. Y creará una nueva clave un minuto después de que elimines la anterior.
El verdadero problema es el compromiso de la cuenta o del dispositivo. Hasta que se elimine, cualquier acción con la clave no tendrá sentido.
Señales de una cuenta comprometida
Hay una clave en la página steamcommunity.com/dev/apikey que usted no creó.
Una oferta de intercambio se cancela e inmediatamente llega otra similar, especialmente si se repite.
En la configuración de seguridad, se ven sesiones activas de dispositivos desconocidos o de otras ciudades.
Hay cartas en el correo sobre cómo iniciar sesión en las que no se registró o cartas sobre cómo cambiar la configuración.
Hay transacciones en el historial de intercambios que no recuerdas.
Pasos para proteger la cuenta
Aquí la coherencia es más importante que la velocidad: si lo haces fuera de orden, tendrás que repetir todo.
Primero: detenga todas las operaciones actuales y abandone el dispositivo infectado. Luego trabaje desde su teléfono o desde la computadora limpia de otra persona.
Segundo: revisa tu computadora con un antivirus. Si hay malware, es inútil cambiar las contraseñas: la nueva contraseña se filtrará de la misma manera que la anterior.
Tercero: cambiar la contraseña del correo al que está vinculado Steam. El acceso se restablece a través de ella, por lo que ella es la primera.
Cuarto: cambie la contraseña Steam y finalice todas las sesiones activas en la configuración de seguridad.
Quinto: revocar la clave API web. Sólo ahora, cuando el acceso ya está cerrado.
Sexto: verifique su historial de intercambio, ofertas activas y configuración para ver si hay nuevos enlaces.
- No le digas el código de recuperación de Steam Guard a nadie, incluidos aquellos que pretenden ser de soporte.
- No continuar comunicación con la persona con quien se realizó la transacción.
- Guarde enlaces a perfiles, capturas de pantalla e intercambie números antes de comunicarse con el soporte.
Prevención
La única protección fiable es no revelar el acceso. Visite los sitios utilizando sus favoritos y no mediante enlaces de mensajes. No ingrese datos Steam en páginas que se abren solas. No ejecute programas enviados en un mensaje personal, ni siquiera de amigos.
Y un hábito que atrapa el esquema en el último paso: en la confirmación móvil, mire siempre el SteamID permanente del socio, y no el apodo y el avatar. Si se cancela una oferta y llega una nueva, detente y comprueba desde cero. Es en este momento cuando el esquema funciona.
Preguntas frecuentes
¿Qué es la estafa API en palabras simples?
Un esquema en el que un atacante con acceso a tu cuenta reemplaza la oferta de intercambio por una visualmente idéntica a su perfil, y tú mismo lo confirmas.
¿Es suficiente eliminar la clave API?
No. La clave es la herramienta, no la causa. Mientras la cuenta o el dispositivo esté comprometido, se volverá a crear una nueva clave.
¿Puede cambiar el intercambio después de mi confirmación?
No. La sustitución se produce antes de la confirmación; por lo tanto, debe verificar la composición y el destinatario exactamente en el momento de la confirmación en la aplicación.
¿Steam devolverá artículos después de una estafa de API?
Casi nunca. Formalmente, el intercambio fue confirmado por el propietario de la cuenta, por lo que Valve no considera que se trate de una transacción no autorizada.
¿Cómo puedo saber si tengo la clave API de otra persona?
Abra steamcommunity.com/dev/apikey. Si allí se registra una clave que usted no creó, la cuenta debe considerarse comprometida.
Cuenta de Steam robada: qué hacer de inmediato
Orden de acciones por minuto: desde qué dispositivo trabajar, qué restaurar primero y por qué el correo es más importante que el propio Steam. Además, puedes devolverlo.
Leer guía
Cómo comprobar un enlace de Steam y detectar el phishing
Cómo leer un dominio de derecha a izquierda, qué direcciones Steam son reales, en qué se diferencia una ventana de inicio de sesión falsa de una real y por qué un bloqueo del navegador no garantiza nada.
Leer guía